
苍穹9.0抢先看丨数据范围·批量授权·日志追溯——权限三大新特性

一、作为权限管理员,你是否经常面临这些问题?角色爆炸:同一个角色下不同人该看不同数据,只能拆角色、拆
一、作为权限管理员,你是否经常面临这些问题?
角色爆炸:同一个角色下不同人该看不同数据,只能拆角色、拆到角色爆炸?
配置如山:组织架构变化,人员权限调整,一个个配角色配到加班?
审计断档:权限日志越积越多,归档后想查历史变更记录却查不到?
角色拆分泛滥、批量操作缺失、日志审计断档——权限管理工作的大量时间花在重复配置和手动追溯上,真正用于体系优化的时间所剩无几。
二、三大特性速览
1. 权限数据范围配置及统一管控
解决:同角色不同人看不同数据,只能靠拆角色实现。
价值:按人配置数据范围,一次配置,列表 / 新增 / F7 处处生效。
2. 角色权限批量操作
解决:组织调整只能逐人逐角色手工配置。
价值:多选批量 + 预览确认,配置从天级到小时级。
3. 权限日志生命周期管理
解决:日志归档几天后即删除,审计追溯断档。
价值:生成、归档、清理全流程可配置、可追溯。
本版本聚焦权限管理在数据隔离配置效率与准确性、权限批量配置、审计与效率三大核心场景的能力升级,所有特性均已在 9.0 版本正式发布,可直接升级体验。
三、权限数据范围配置及统一管控
同一个采购经理角色,张三负责供应商 A、赵六负责供应商 B,过去只能拆成两个角色分别配置数据规则,角色越拆越多,同一条基础资料范围还要在不同业务单据上重复设置。现在只需在通用角色分配用户时,按用户维度配置数据范围——选择控制维度、指定具体值或关联数据规则方案,一次配置即可在列表、新增、F7 弹窗三处自动统一管控,无需按单据逐一设置。
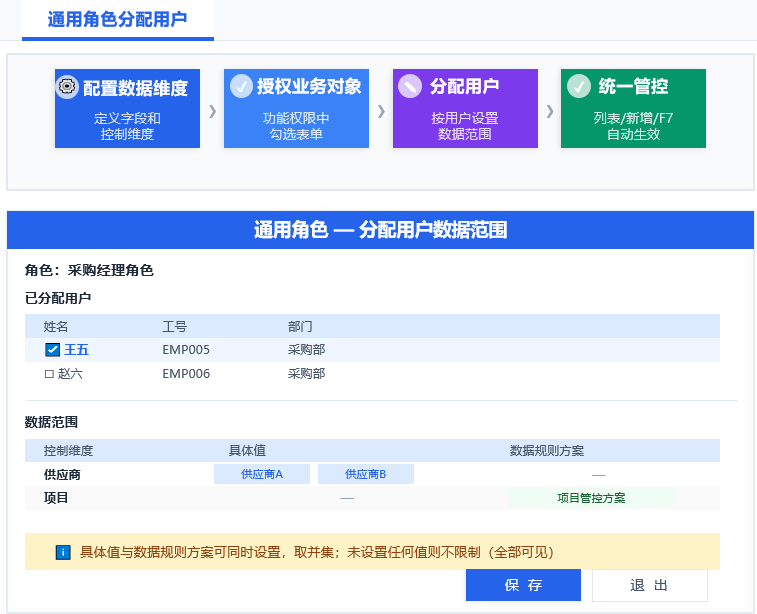
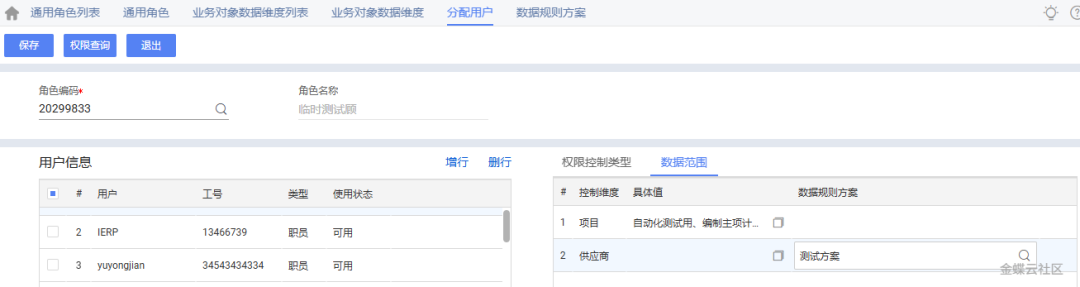
亮点:一个通用角色满足用户差异化需求,角色拆分量和数据规则配置量大幅减少,支持批量导入导出。
四、角色权限批量操作
部门合并或拆分后,几十上百人的组织和角色要同步调整,过去只能逐个打开用户页面修改,耗时数天还容易遗漏;想给所有财务角色统一增加一个权限项,也只能一个个角色打开编辑。
现在用户批量分配组织和角色,勾选用户 → 选择组织和角色 → 预览确认影响范围 → 一键应用,已拥有部分角色的用户自动跳过;同时支持批量删除角色、多选通用角色批量追加或删除权限项。
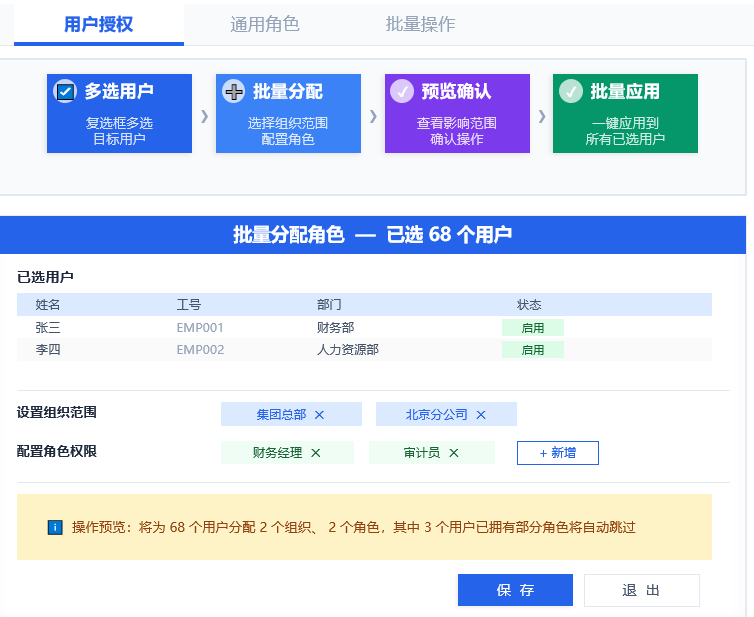
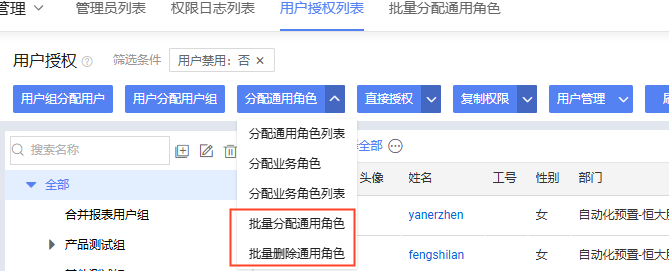
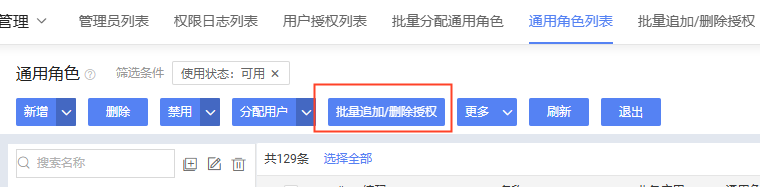
亮点:大规模权限调整效率提升数倍,组织架构调整周期从数天缩短至小时级,全程有日志可审计。
五、权限日志生命周期管理
权限日志数据量大,此前归档后即被删除,等保测评或内审需要回溯历史变更记录时无迹可寻。现在权限日志拥有完整生命周期:生成 → 主表存储(实时查询)→ 自动归档(达到时长迁移至归档表)→ 自动清理(过期永久删除)。支持灵活配置主表和归档表存储时长,归档保留可选 3 个月至 2 年;可按操作来源细分配置,工具栏新增「归档查询」入口,历史日志随时可查。
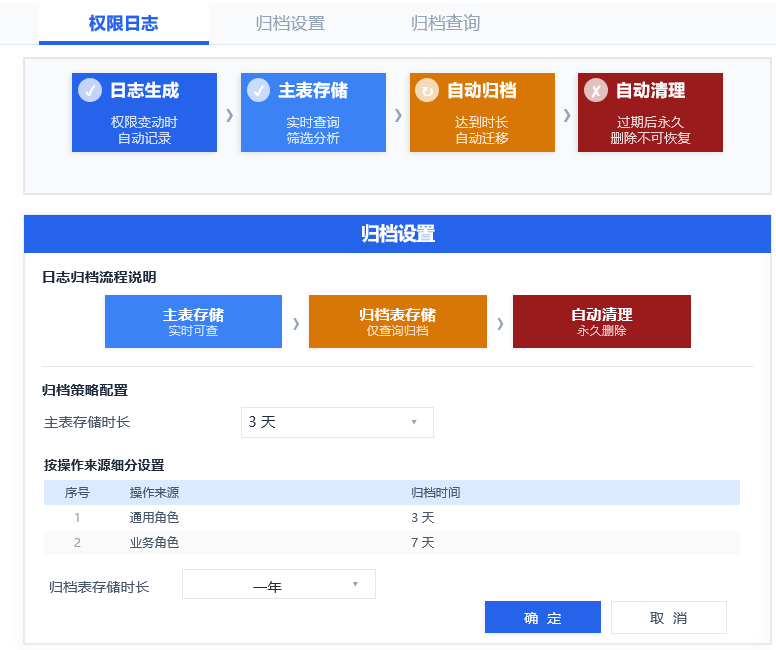
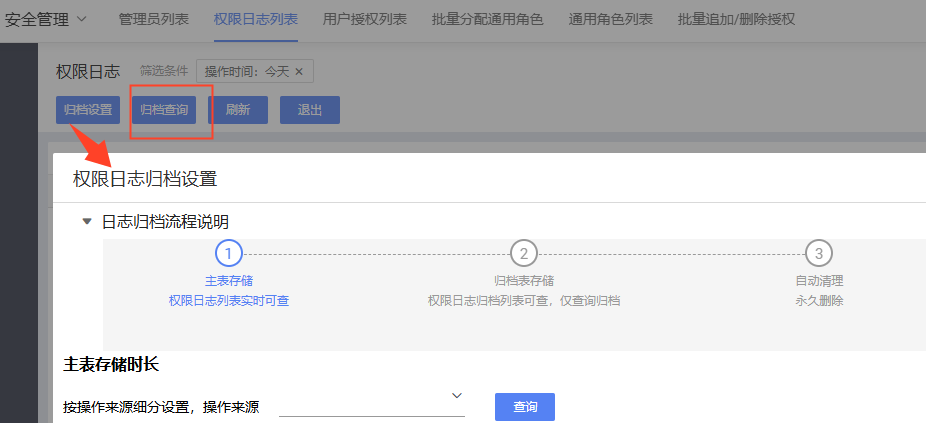
亮点:日志不丢失、可追溯,灵活归档策略兼顾存储资源与审计合规,自动化归档清理无需人工干预。
六、三大核心价值
三大新特性从管控精度、运维效率、审计合规三个维度,重构企业权限管理体验:
更精细的管控:一次配置,列表、新增、F7 处处生效,告别角色爆炸与重复设置。
更高效的运维:多选批量、预览确认,组织架构调整权限变更从数天缩短至小时级。
更安全的审计:日志归档可查、过期自动清理,审计合规与资源效率兼得。
- 暂时没有评论,来说点什么吧